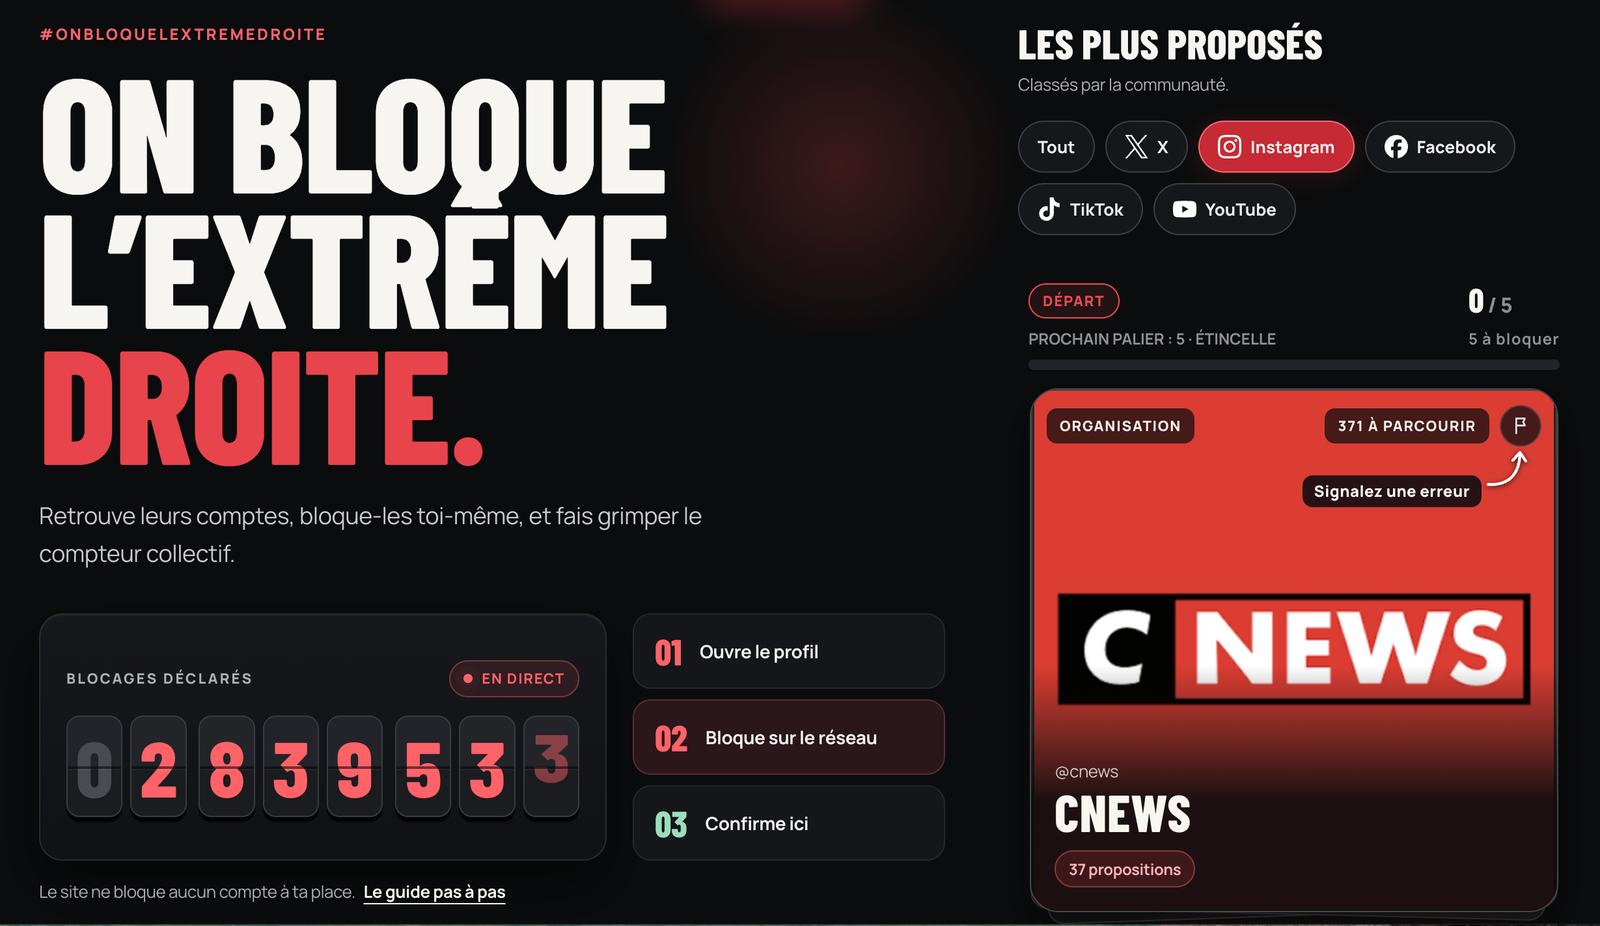
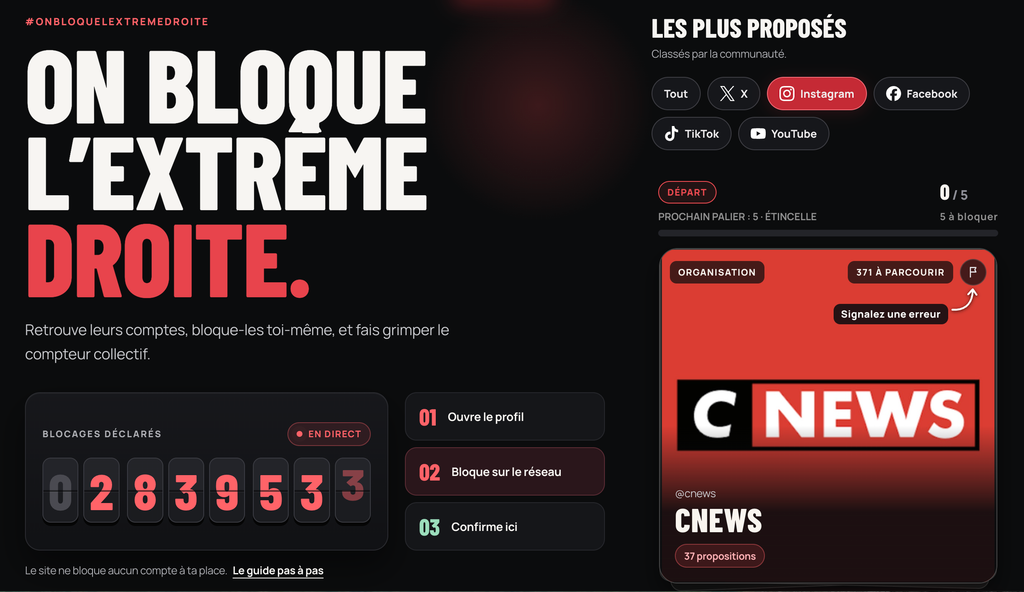
Le compteur défile en temps réel, en grands chiffres blancs sur fond sombre : plus de quatorze millions de blocages déclarés, près de deux cent mille de plus en une heure. Lancé fin octobre 2026, le site « On bloque l’extrême droite » a trouvé son public en quelques jours. Son principe tient en une phrase : Une liste de comptes publics présentés comme d’extrême droite, et un bouton pour les bloquer, un par un, sur les différents réseaux sociaux.
Élus, partis, médias, chroniqueurs, influenceurs : Plusieurs milliers de profils y sont recensés et classés par catégorie.
Pour ses utilisateurs, l’idée est simple et presque ludique : Nettoyer son fil d’actualité, avec des objectifs quotidiens, des badges et des messages prêts à partager.
Pour ses détracteurs, c’est une liste noire qui ne dit pas son nom. Sur X, la polémique a pris de l’ampleur au fil des heures, et les échanges sont rapidement devenus très vifs.
Disclaimer : Chez Cyberstrat, nous ne prenons pas parti dans ce débat. Ce qui nous intéresse, c’est ce que cette affaire révèle, et qui dépasse largement son contexte politique. En quelques jours, une initiative communautaire a constitué un fichier de données sensibles, l’a exposé, et a vu ce fichier lui échapper. Un site visant n’importe quelle autre sensibilité, politique, religieuse ou syndicale, poserait exactement les mêmes questions. C’est à ce titre que nous en faisons un cas d’étude.
Une liste qui circule en quelques minutes :
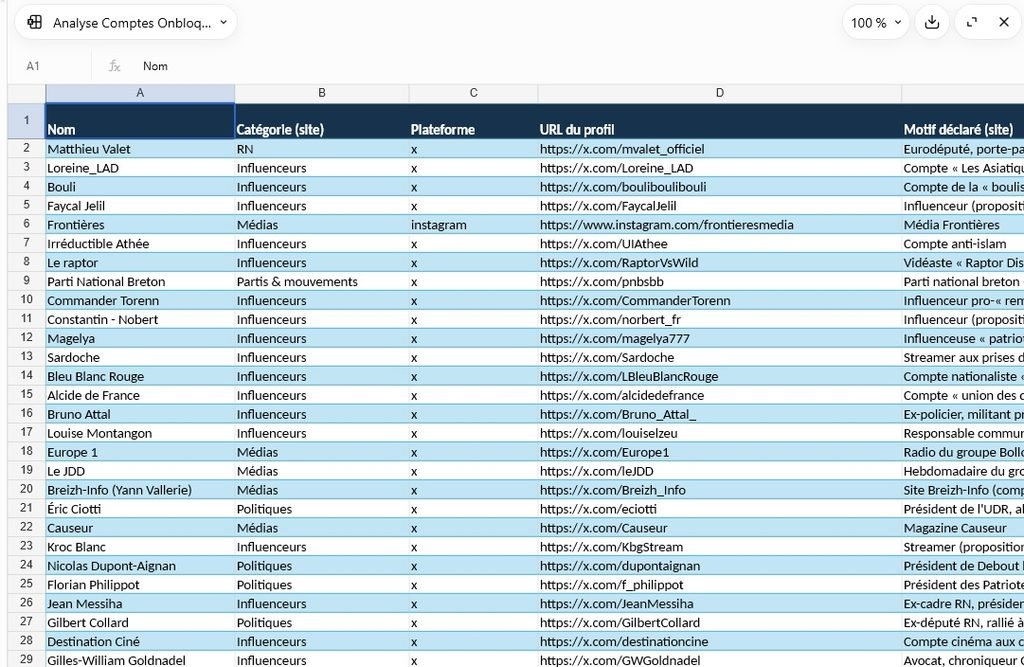
Le tournant intervient quelques heures après la médiatisation du site. Un internaute publie sur X une capture d’écran éloquente : Il affirme avoir récupéré en moins de cinq minutes la liste complète des 3 713 comptes recensés, avec leur catégorie et une courte description. Le tableau circule, est repris, commenté. Une simple manipulation dans les outils de développement du navigateur aurait suffi.
Dans la foulée, d’autres analyses fleurissent. Certains épluchent le code du site, d’autres consultent les informations d’enregistrement du nom de domaine, qui mentionneraient la Russie, ce qui alimente toutes les spéculations. Prudence sur ce point : ces informations sont très souvent masquées ou relayées par des services d’anonymisation, et elles ne permettent pas, seules, de localiser un éditeur. Selon plusieurs internautes, l’éditeur aurait ensuite modifié en urgence le fonctionnement du site et l’adresse de contact de ses mentions légales.
Ces éléments restent à confirmer. Ils suffisent pourtant à poser le décor d’un cas que tout praticien de la protection des données reconnaîtra.
Le cœur du sujet : une opinion attribuée par un tiers
Associer un compte à une orientation politique, c’est traiter une donnée relative aux opinions politiques d’une personne. Le RGPD, à son article 9, en fait une donnée sensible, au même titre que la santé ou la religion. Son traitement est interdit par principe, sauf exceptions précises.
L’exception qui vient naturellement à l’esprit concerne les données « manifestement rendues publiques par la personne concernée ». Elle a du sens pour un député qui siège ouvertement dans un groupe parlementaire, ou pour un parti qui revendique sa ligne. Elle devient beaucoup plus fragile pour un journaliste, un chroniqueur, un média ou un influenceur qui n’a jamais revendiqué cette étiquette. Dans ce cas, c’est l’éditeur du site qui attribue l’opinion, et c’est précisément ce que le texte encadre.
Le droit pénal français va plus loin. L’article 226-19 du Code pénal punit de cinq ans d’emprisonnement et de 300 000 euros d’amende le fait de conserver en mémoire informatisée, sans le consentement exprès des personnes, des données faisant apparaître leurs opinions politiques. Ce qui peut ressembler à une initiative militante sympathique pour certains engage donc, pour son auteur, une responsabilité très concrète.
Derrière l’écran, personne à qui s’adresser
Imaginons un chroniqueur qui découvre son nom dans la liste, alors qu’il conteste fermement l’étiquette. Ou un homonyme, totalement étranger au débat, dont le compte a été ajouté par erreur. Leur premier réflexe sera de chercher à qui écrire.
Le RGPD leur garantit des droits clairs : Savoir quelles données les concernent, s’opposer au traitement, obtenir la rectification ou l’effacement de leur fiche, avec une réponse dans le délai d’un mois. Encore faut-il un interlocuteur. Selon les analyses publiées, le site désigne aucun responsable de traitement identifiable, et la seule voie de recours consisterait à écrire à un compte sur X, avec une promesse de retrait sous 48 heures. Une démarche rapide en apparence, mais sans accusé de réception, sans numéro de dossier, et réservée à ceux qui disposent d’un compte sur ce réseau.
Le droit français impose pourtant à tout éditeur de site de publier son identité dans ses mentions légales. Et si l’éditeur se trouvait hors de l’Union européenne, le RGPD continuerait de s’appliquer dès lors que le service s’adresse au public français, avec l’obligation de désigner un représentant dans l’Union.
« Aucun cookie », vraiment ?
Le site met en avant une promesse rassurante pour ses visiteurs : pas de compte, pas de mot de passe, aucun cookie, des blocages qui « restent dans ton navigateur ». Les internautes qui ont examiné le code décrivent une réalité plus nuancée. Un identifiant unique serait créé dans le navigateur du visiteur, puis envoyé au serveur à chaque action, accompagné d’une vérification anti-robot fournie par Cloudflare.
Techniquement, ce n’est pas un cookie. Juridiquement, la différence est mince : Le stockage d’un identifiant dans le terminal de l’utilisateur obéit aux mêmes règles, et un tel identifiant permet de relier dans le temps toutes les actions d’un même navigateur. Or ces actions disent quelque chose de la sensibilité politique du visiteur. Les utilisateurs du site, et pas seulement les personnes listées, se retrouvent donc eux aussi concernés par la protection renforcée des opinions politiques.
Quand le fichier échappe à son auteur
L’épisode de la liste extraite en quelques minutes est sans doute le plus instructif. Les comptes recensés étaient publics, certes. Mais leur compilation, assortie d’une qualification politique et d’une description, forme un fichier nouveau, qui a désormais quitté le site pour circuler librement sur les réseaux. Personne ne peut plus garantir l’usage qui en sera fait, ni dans quel contexte il ressurgira.
L’article 32 du RGPD impose des mesures de sécurité proportionnées au risque. Pour des données sensibles, l’exigence est maximale. Cette affaire illustre une réalité que nous rappelons souvent à nos clients : une donnée publiée ne se reprend jamais vraiment, et le risque se mesure moins à l’intention de départ qu’à ce que deviennent les données une fois qu’elles circulent.
Des personnes avant des lignes de tableau
Au-delà des textes, chaque ligne de la liste correspond à une personne. Être publiquement associé à l’extrême droite, à tort ou à raison, peut peser sur une réputation, une carrière, des relations professionnelles, parfois sur la sécurité d’un individu. Le droit de la presse peut alors entrer en jeu : une qualification péjorative diffusée largement peut constituer une atteinte à l’honneur au sens de la loi du 29 juillet 1881, ou une atteinte à la vie privée au titre du Code civil. L’absence de méthode publiée pour justifier chaque classement rendrait la défense de l’éditeur particulièrement délicate.
Le site entre aussi dans le champ du règlement européen sur les services numériques, le DSA, puisqu’il recueille les propositions et signalements de ses utilisateurs. Tout hébergeur doit à ce titre proposer un point de contact et un mécanisme de signalement des contenus. La gamification du parcours, avec ses objectifs quotidiens et ses messages qui présentent des déclarations volontaires comme des blocages effectifs, interroge par ailleurs la loyauté de l’interface envers ses propres utilisateurs.
| Sujet | Texte de référence | Enjeu pour les personnes |
|---|---|---|
| Qualification politique | Article 9 du RGPD, article 226-19 du Code pénal | Une opinion attribuée par un tiers, potentiellement erronée |
| Identité de l’éditeur | Articles 13, 14 et 27 du RGPD, LCEN | Un interlocuteur difficile à identifier pour faire valoir ses droits |
| Droit d’opposition | Articles 12, 16, 17 et 21 du RGPD | Une demande de retrait sans trace ni garantie de traitement |
| Identifiant des visiteurs | Article 4 du RGPD, article 82 de la loi Informatique et Libertés | Des actions reliées dans le temps à un même navigateur |
| Sécurité de la liste | Article 32 du RGPD | Un fichier copié et redistribué hors de tout contrôle |
| Réputation | Loi du 29 juillet 1881, article 9 du Code civil | Une atteinte possible à l’honneur, à la carrière ou à la sécurité |
Ce que cette affaire nous apprend à tous
Ce cas fera peut-être l’objet de plaintes auprès de la CNIL ou de procédures judiciaires ; l’avenir le dira. Il offre dès maintenant trois enseignements utiles à toute organisation qui lance un service en ligne.
- Le premier : une donnée change de nature selon ce qu’on lui associe. Un identifiant de compte public est une information banale. Rattaché à une opinion, une religion ou un état de santé, il devient une donnée sensible, avec toutes les obligations qui l’accompagnent.
- Le deuxième : la transparence protège autant les personnes que l’éditeur. Un responsable identifié et une procédure de réclamation sérieuse permettent de corriger une erreur avant qu’elle ne cause un préjudice, et avant qu’elle ne se transforme en contentieux.
- Le troisième : une promesse de confidentialité engage celui qui la formule. Elle doit correspondre au fonctionnement réel de l’outil, jusque dans son code.
Une initiative peut naître d’une conviction sincère et rencontrer un large succès. Dès lors qu’elle touche aux données des personnes, et a fortiori à leurs opinions, elle appelle la même rigueur qu’un projet d’entreprise. C’est souvent avant le lancement que tout se joue.